Anthropic mengungkap operasi siber yang menggunakan Claude untuk membantu memindai sekitar 1,8 juta aplikasi Android dan mencari informasi rahasia yang tertanam di dalamnya. Kasus ini menunjukkan bahwa ancaman AI tidak hanya berkaitan dengan kemampuan membuat malware atau menulis kode, tetapi juga bagaimana AI dapat mempercepat pekerjaan yang sebelumnya membutuhkan banyak tenaga manusia.
Dalam laporan Threat Intelligence yang diterbitkan September 2026, Anthropic menjelaskan sejumlah operasi penyalahgunaan Claude yang mereka identifikasi dan hentikan. Salah satu kasus melibatkan operator berbahasa Prancis yang menggunakan beberapa alias dan menjalankan operasi pengumpulan kredensial secara terdistribusi.
Menurut Anthropic, pipeline tersebut dijalankan melalui 10 pekerja AWS EC2. Sistem itu mengunduh 1,8 juta APK Android berbeda dari beberapa sumber aplikasi, melakukan dekompilasi, kemudian memindainya untuk mencari hardcoded secrets menggunakan TruffleHog.
Temuan yang telah diverifikasi kemudian diteruskan secara real-time ke grup Telegram yang diorganisasi berdasarkan lebih dari 100 jenis sumber.
Angka 1,8 juta dapat dengan mudah disalahartikan.
Anthropic tidak mengatakan bahwa 1,8 juta ponsel Android telah diretas. Angka tersebut merujuk pada jumlah APK berbeda yang diunduh dan dianalisis dalam pipeline tersebut.
Ini merupakan perbedaan penting. APK adalah paket aplikasi Android yang dapat dianalisis tanpa harus terlebih dahulu menguasai ponsel setiap pengguna yang memasangnya.
Tujuan operasi tersebut adalah mencari informasi sensitif yang secara tidak sengaja tertanam di dalam aplikasi, terutama kredensial, token, API key, atau rahasia lain yang dapat memberikan akses ke layanan di belakang aplikasi.
Sebuah aplikasi Android pada dasarnya dikirimkan ke perangkat pengguna dalam bentuk paket perangkat lunak. Karena aplikasi berada di sisi klien, kode dan komponen yang dibutuhkan untuk menjalankannya dapat diperiksa oleh pihak lain.
Hal tersebut menjadi masalah apabila pengembang menempatkan rahasia yang seharusnya hanya diketahui server ke dalam aplikasi.
Misalnya, sebuah aplikasi membutuhkan akses ke layanan cloud atau API tertentu. Jika kredensial untuk layanan tersebut ditanam langsung ke dalam APK, kredensial itu pada prinsipnya dapat menjadi objek pencarian bagi seseorang yang membongkar aplikasi.
Inilah jenis kelemahan yang coba dicari dalam operasi yang diungkap Anthropic.
Yang membuat kasus ini berbeda adalah skalanya. Alih-alih menganalisis satu aplikasi secara manual, operator membuat pipeline yang dapat mengambil dan memproses aplikasi dalam jumlah sangat besar.
Inilah bagian terpenting dari laporan Anthropic.
Menurut perusahaan tersebut, penggunaan Claude dalam operasi siber yang mereka temukan sudah bergerak melampaui pola chatbot biasa. AI digunakan dalam alur kerja yang lebih kompleks, termasuk untuk pengintaian, pengembangan alat, pemrosesan data, eksploitasi, hingga pengambilan data.
Anthropic menyebut perubahan ini sebagai pergeseran dari assistant menjadi orchestrator.
Dalam pola tradisional, seorang operator harus menentukan langkah berikutnya, menjalankan alat, membaca hasilnya, kemudian melakukan tindakan berikutnya.
Dalam sistem yang lebih terotomatisasi, sebagian pekerjaan tersebut dapat didelegasikan kepada AI. Manusia masih menentukan tujuan dan target, tetapi banyak pekerjaan teknis dapat berjalan secara otomatis atau semi-otomatis.
Anthropic menilai peningkatan kemampuan tersebut terutama terlihat dalam tiga aspek: kecepatan, skala, dan kedalaman operasi.
Dalam kasus yang terkait dengan 1,8 juta APK, Anthropic mengidentifikasi penggunaan 10 AWS EC2 workers untuk menjalankan pipeline pengumpulan kredensial.
Setiap bagian dari infrastruktur tersebut dapat digunakan untuk membantu memproses pekerjaan dalam jumlah besar. APK dikumpulkan, dibongkar, kemudian dianalisis menggunakan alat pencari rahasia.
Penggunaan infrastruktur cloud juga membuat pekerjaan semacam ini tidak harus bergantung pada satu komputer milik operator.
Dengan sumber daya komputasi yang dapat diperluas dan otomatisasi yang tepat, pekerjaan yang secara manual akan sangat melelahkan dapat berubah menjadi proses yang berjalan secara paralel.
Anthropic menyebut penggunaan TruffleHog dalam pipeline tersebut.
TruffleHog merupakan alat yang dirancang untuk menemukan rahasia yang terekspos, seperti kredensial dan token, di berbagai sumber data.
Dalam kasus ini, alat tersebut digunakan setelah APK Android didekompilasi. Tujuannya adalah mencari informasi sensitif yang mungkin tertinggal di dalam kode aplikasi.
Temuan yang dianggap valid kemudian diteruskan secara real-time ke infrastruktur komunikasi yang dikendalikan operator. Anthropic mencatat bahwa grup Telegram tersebut diatur berdasarkan lebih dari 100 jenis sumber.
Menemukan sebuah kredensial belum tentu berarti pelaku langsung mendapatkan akses penuh ke sebuah perusahaan.
Nilai sebuah kredensial bergantung pada jenis akses yang diberikan, apakah masih aktif, sistem apa yang dapat dijangkau, dan apakah layanan tersebut memiliki pembatasan tambahan.
Namun justru di sinilah operasi tersebut menjadi berbahaya.
Anthropic menjelaskan bahwa pipeline Android tersebut merupakan salah satu dari beberapa jalur pengumpulan kredensial yang digunakan operator terkait. Ada pula pipeline terpisah untuk mengumpulkan alamat email organisasi GitHub dan Personal Access Token.
Kedua jalur tersebut digunakan sebagai sumber kredensial awal untuk sejumlah kompromi yang dikaitkan dengan operator tersebut.
Kredensial yang berhasil diperoleh tidak selalu menjadi tujuan akhir.
Dalam operasi yang dijelaskan Anthropic, penyerang dapat menggunakan akses awal untuk memperluas akses di lingkungan korban. Mereka dapat mencari kredensial tambahan, token administratif, data internal, dan akses ke layanan lain.
Anthropic menggambarkan pola ini sebagai sebuah siklus: mencari akses, memvalidasi kredensial, memperluas akses, mengambil data, mempertahankan akses, kemudian memonetisasi hasilnya.
Artinya, sebuah API key yang terlihat kecil atau sebuah token yang tertanam di aplikasi tidak selalu memiliki dampak kecil.
Menurut Anthropic, banyak teknik yang digunakan dalam kasus-kasus tersebut sebenarnya bukan teknik baru.
Kredensial curian, perangkat yang belum diperbarui, layanan yang terekspos, phishing, dan berbagai teknik eksploitasi sudah lama digunakan oleh penyerang.
Yang berubah adalah biaya dan kecepatannya.
Jika sebelumnya pekerjaan seperti pengintaian, pengembangan alat, pemrosesan data, dan eksploitasi membutuhkan sejumlah operator dengan keahlian khusus, AI dapat membantu mengerjakan sebagian dari pekerjaan tersebut dalam skala mesin.
Anthropic bahkan menyatakan bahwa penggunaan AI membuat operasi dapat berjalan lebih cepat, pada permukaan target yang lebih luas, dan dengan sumber daya manusia yang lebih sedikit.
Pelajaran paling penting dari kasus ini justru bukan bahwa pengguna Android harus takut terhadap semua APK.
Masalah yang jauh lebih konkret adalah bagaimana pengembang menyimpan rahasia di dalam aplikasi.
APK bukan tempat yang tepat untuk menyimpan rahasia yang benar-benar harus tetap rahasia.
Aplikasi yang berjalan di perangkat pengguna pada akhirnya dapat dianalisis. Obfuscation memang dapat membuat proses tersebut lebih sulit, tetapi tidak mengubah fakta bahwa aplikasi berada di sisi klien.
Karena itu, kredensial sensitif sebaiknya dikelola melalui arsitektur backend dan mekanisme akses yang sesuai. Jika aplikasi membutuhkan layanan tertentu, akses sebaiknya diberikan dengan hak minimum yang diperlukan dan kredensial dapat dicabut atau diganti ketika terjadi kebocoran.
Kasus yang diungkap Anthropic tidak berarti pengguna harus menghapus semua aplikasi dari ponsel.
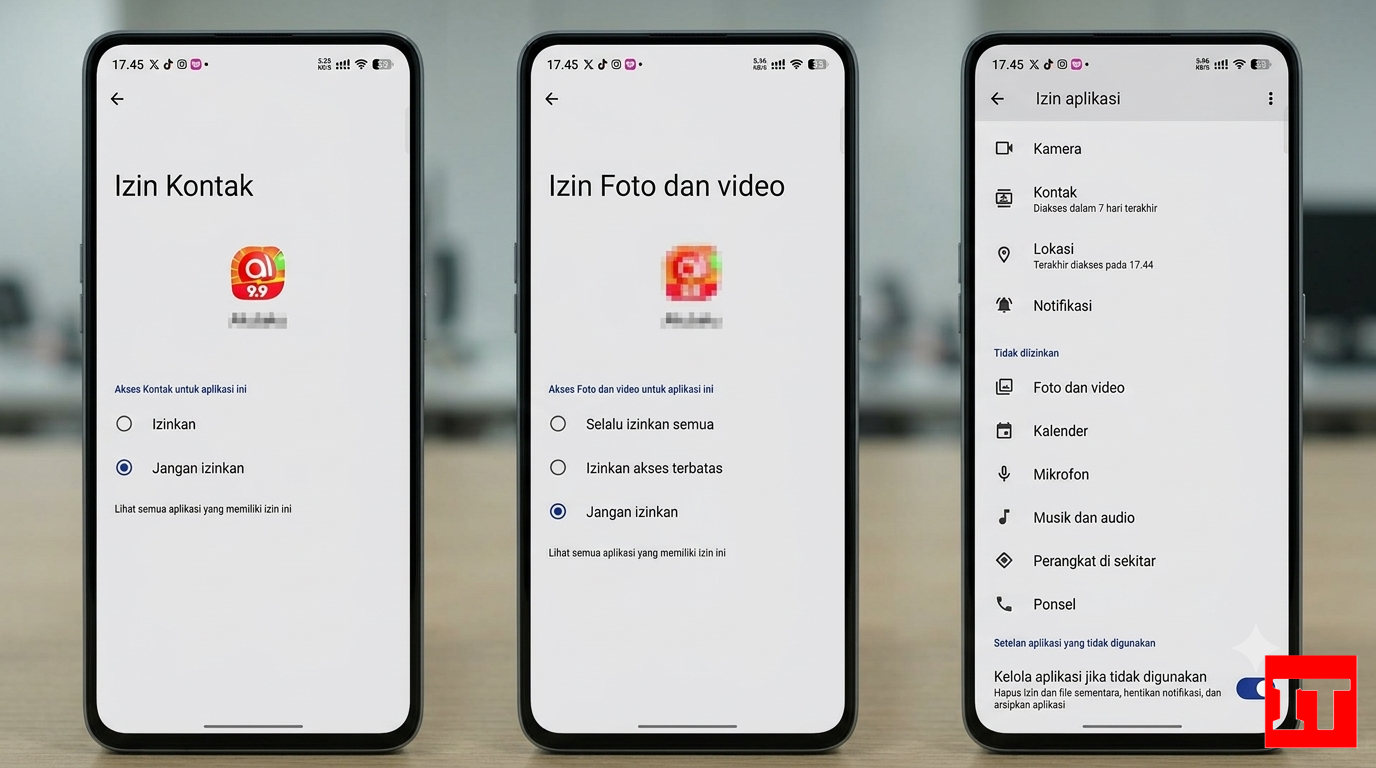
Namun ada beberapa kebiasaan yang tetap penting:
Langkah tersebut tidak secara langsung mencegah pengembang melakukan kesalahan dalam menyimpan secret, tetapi dapat mengurangi risiko dari sisi perangkat dan akun pengguna.
Ada kecenderungan untuk melihat kasus seperti ini sebagai bukti bahwa AI membuat siapa pun menjadi hacker tingkat tinggi. Kenyataannya lebih kompleks.
Manusia masih memiliki peran penting dalam menentukan target, tujuan operasi, penggunaan hasil, serta keputusan strategis.
Anthropic sendiri mencatat bahwa dalam operasi yang mereka investigasi, manusia tetap berada dalam proses pengambilan keputusan penting, termasuk pemilihan target dan peninjauan hasil yang diperoleh.
Namun AI dapat mengurangi jumlah pekerjaan manual yang harus dilakukan oleh operator.
Itulah sebabnya Anthropic menilai tingkat kecanggihan sebuah serangan tidak lagi selalu menjadi indikator yang dapat diandalkan untuk mengetahui siapa yang berada di belakangnya.
Kasus 1,8 juta APK Android memberikan gambaran yang cukup jelas.
Secara manual, seseorang harus mengumpulkan aplikasi, membongkar setiap paket, mencari informasi tertentu, memeriksa hasilnya, kemudian menentukan mana yang benar-benar bernilai.
Dengan pipeline otomatis, pekerjaan tersebut dapat dilakukan terhadap jumlah aplikasi yang jauh lebih besar.
Itulah perbedaan antara serangan yang hanya memanfaatkan AI sebagai alat bantu dengan serangan yang menjadikan AI sebagai bagian dari sistem operasional.
Ketika proses pencarian dapat berjalan terus-menerus dan secara paralel, kesalahan kecil yang dilakukan satu pengembang dapat ditemukan oleh penyerang tanpa harus mengetahui aplikasi tersebut sebelumnya.
Anthropic mengatakan mereka mengidentifikasi dan menghentikan aktivitas yang dijelaskan dalam laporan tersebut. Perusahaan juga menyatakan telah memperkuat sistem pengamanan berdasarkan temuan investigasi dan, jika diperlukan, membagikan informasi kepada otoritas serta mitra industri.
Untuk kasus yang melibatkan kelompok yang dikaitkan dengan ShinyHunters, Anthropic mengatakan akun-akun yang terkait telah diblokir dan langkah deteksi tambahan diterapkan untuk mengganggu penyalahgunaan berikutnya.
Kasus ini bukan sekadar cerita tentang hacker yang menggunakan Claude.
Kasus ini memperlihatkan bahwa keamanan aplikasi harus dipikirkan sejak tahap pengembangan. Informasi yang seharusnya menjadi rahasia tidak boleh dianggap aman hanya karena tersembunyi di dalam kode aplikasi.
Di sisi lain, perkembangan AI membuat kesalahan tersebut semakin berisiko. Sebuah secret yang sebelumnya mungkin membutuhkan waktu lama untuk ditemukan dapat menjadi target pencarian otomatis yang dilakukan terhadap jutaan aplikasi.
Karena itu, bagi pengembang Android, prinsip dasarnya semakin jelas: jangan menaruh kredensial sensitif di tempat yang dapat diberikan kepada pengguna dalam bentuk APK.
Bagi pengguna, pelajaran yang sama pentingnya adalah memahami bahwa keamanan digital tidak hanya bergantung pada perangkat yang digunakan. Keamanan juga bergantung pada bagaimana aplikasi dibuat, bagaimana kredensial dikelola, dan bagaimana akses ke layanan backend dibatasi.
Kasus yang diungkap Anthropic menunjukkan bahwa AI tidak harus menciptakan teknik serangan baru untuk mengubah ancaman keamanan. Dengan mempercepat pekerjaan yang sudah ada dan menjalankannya dalam skala besar, AI dapat mengubah sebuah kelemahan kecil menjadi target yang jauh lebih mudah ditemukan.
Dan ketika proses tersebut dapat dilakukan terhadap jutaan aplikasi secara otomatis, skala menjadi ancaman itu sendiri.
Sumber: Anthropic, Detecting and countering misuse of AI: September 2026.